产品亮点
沙箱验证漏洞,减少误报
像黑客一样构造攻击场景,发现逻辑漏洞
自动修复,节省修补时间
可连接现有 SAST 工具集成
持续监控 ISO 27001、SOC2 等合规标准
你能用它做什么
- 开发团队在流程中自动发现并修复安全漏洞
- 安全工程师用 AI 引擎挖 0-day 漏洞
- 企业为代码库做持续安全测试与合规监控
怎么用
- 1 访问 Gecko Security 官网并注册账户。
- 2 连接你的代码库到平台。
- 3 设置安全测试参数和偏好。
- 4 启动安全测试,等待分析并发现漏洞。
- 5 根据报告修复发现的安全漏洞。
- 6 利用自动修复功能快速解决问题。
- 7 监控并持续符合行业安全标准。
适合谁使用
想提升代码安全性的软件开发团队需要挖掘 0-day 与逻辑漏洞的安全工程师有合规监控需求的企业客户
优点
- 当前 Open Beta 免费,可以先试用
- 验证机制减少误报,聚焦真实风险
- 自动修复节省工程时间
- 可与现有 SAST 工具链集成
局限
- 免费 Open Beta 是阶段性政策,后续规则可能变动
- 测试效果依赖代码库与场景,不保证发现所有问题
- 企业定制计划价格不公开,需要联系销售了解
Gecko Security 是什么
Gecko Security 是一个 AI 驱动的安全工具,官方把它定位成自动化的安全工程师。它的做法是把黑客的直觉自动化:构造针对性的攻击场景,像黑客一样测试你的代码,在安全沙箱里验证发现,从而找出其他工具可能遗漏的逻辑漏洞和 0-day 问题。它可连接现有 SAST 工具,官方称几小时内能完成一次全面渗透测试,并持续监控合规项。目前 Open Beta 版本免费。
你能用它做什么
- 自动发现代码库中的安全漏洞并给出修复建议
- 用攻击场景测试逻辑漏洞,减少漏报
- 接入现有 SAST 工具,融入你的安全流程
- 持续监控 ISO 27001、SOC2 等合规要求
适合谁使用
- 想提升代码安全性的软件开发团队
- 需要挖掘 0-day 与逻辑漏洞的安全工程师
- 对合规监控有要求的企业客户
需要留意什么
免费的是 Open Beta 版本,属于阶段性政策,后续收费规则可能变动,企业定制计划的价格也没有公开。它能提高发现问题的概率,但不能保证找出所有漏洞,安全测试结果仍需人工复核。接入现有工具链时需要做适配,团队要有基本的安全流程来配合处置它输出的报告。
常见问题
现在可以免费使用吗?
官方提供免费的 Open Beta 版本。
它怎么减少误报?
发现会在安全沙箱中验证并排序,只关注实际风险。
支持哪些合规标准?
官方提到持续符合 ISO 27001、SOC2 等行业标准。
为什么说它免费
官网写明的免费方式: 免费
免费额度、试用天数与功能范围由官网决定,随时可能调整,请以官网为准。
产品截图
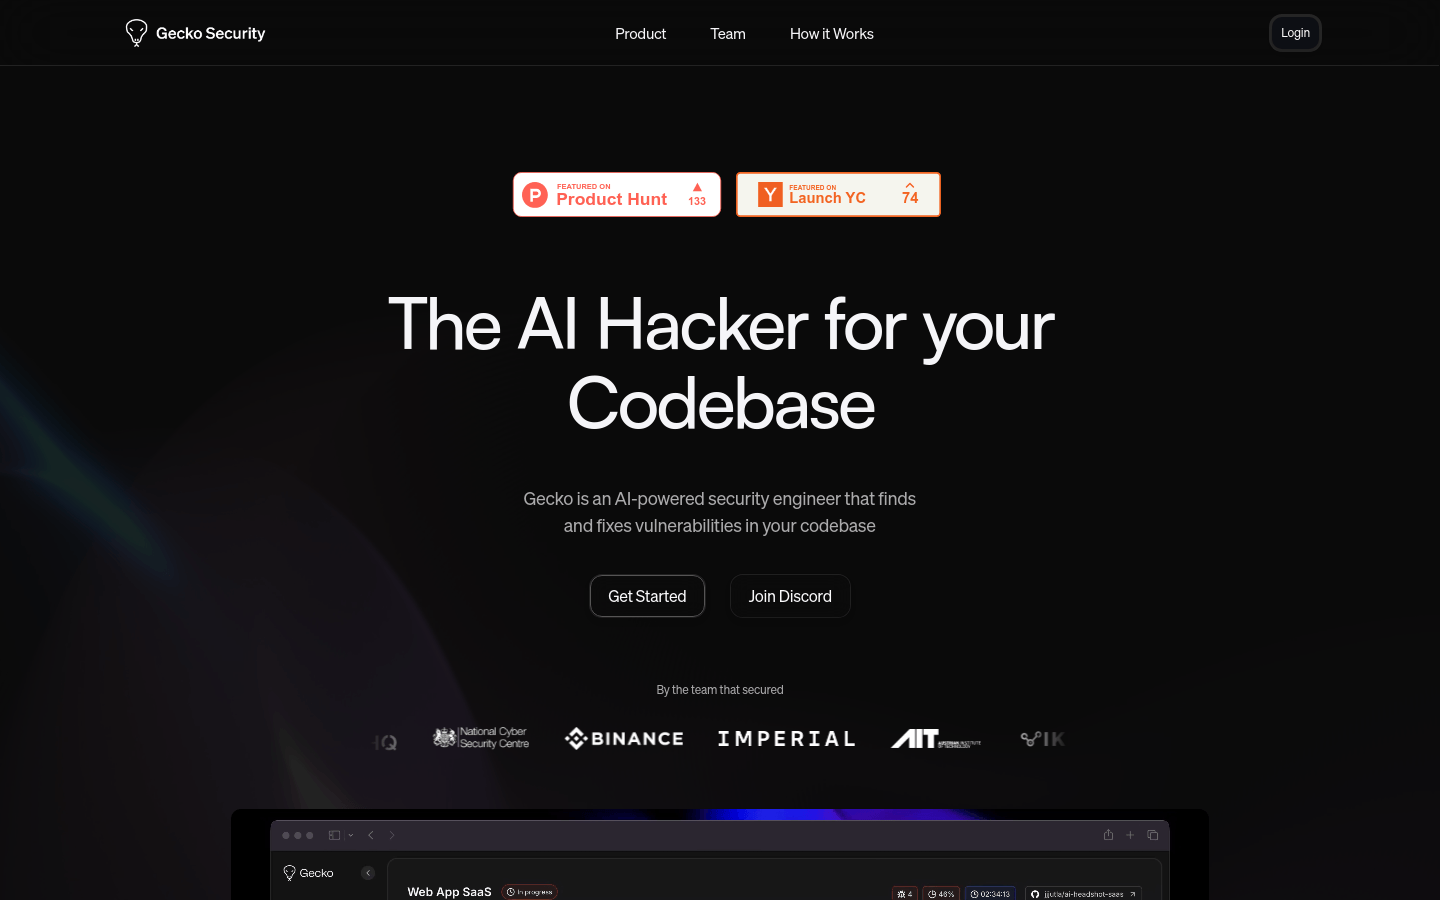
截图归档自收录页面,仅供预览参考。