产品亮点
你能用它做什么
- 独立开发者上线后发现特定操作下会崩溃,靠视频记录快速定位并粘贴修复方案解决,避免用户流失
- 代理机构在交付客户项目前做定期扫描,提前发现潜在的注入类漏洞并及时修补
- 初创团队快速迭代时监控新功能,发现部分设备上显示异常并当天修复
怎么用
- 1 访问 heyopsis.com,用免费计划开始,或直接选合适的付费套餐
- 2 注册登录 Opsis,完成账号设置和基本信息填写
- 3 把应用连上 Opsis,选择接入 PostHog、Sentry 的数据或使用自己的日志
- 4 等待它开始监控真实用户会话,自动捕捉异常和潜在 bug
- 5 收到带视频记录和修复方案的告警后修改代码,Opsis 会自动复验结果
适合谁使用
优点
- 有免费计划可以先试,不用先掏钱
- 视频记录比纯日志更容易看懂问题现场
- 修复方案直接给到编辑器能用的形式,省一层手工翻译
- 修复后自动复验,减少同一个问题反复出现
局限
- 免费计划的额度和功能有限,团队扩大后大概率要升级
- 效果取决于接入的日志是否完整,没有埋点就抓不到东西
- 自动修复方案只是参考初稿,复杂问题仍需人工判断
- 定期扫描不能替代完整安全审计,敏感模块要自己把关
Opsis 是什么
Opsis 是一个自动化 QA 工具,面向需要快速迭代的开发者和小团队。它的做法不是让你写更多测试用例,而是持续监控真实用户的使用过程,从真实操作里发现那些常规测试想不到的隐藏 bug。目前有免费计划可以开始,也有每月 29 美元的 Pro 和每月 99 美元的 Team 套餐。每个被发现的问题都会配一段视频记录,直观还原 bug 出现的场景和操作步骤,同时给出可以直接复制粘贴到代码编辑器里的修复方案。
你能用它做什么
- 自动监控真实用户会话,捕捉操作中的异常和潜在 bug
- 为每个 bug 生成视频记录,还原具体发生场景
- 给出可粘贴进 Cursor、Lovable、Bolt、Claude Code 的修复方案
- 接入 PostHog、Sentry 或自有日志,定期扫描并做 OWASP 安全检查
- 通过 Slack 或 Linear 推送告警,修复完成后自动复验
适合谁使用
- 独立开发者:一个人维护项目,没有专职测试盯着
- 代理机构与自由职业者:同时推进多个客户项目,交付前要排查风险
- 初创团队:上线频率高,希望第一时间拿到带证据的问题反馈
需要留意什么
Opsis 依赖接入的日志数据,如果应用本身没有埋点或者日志来源不完整,它能发现的问题范围会明显受限。免费计划的额度和功能有限,团队规模扩大后大概率需要升级到付费套餐。自动修复方案是给开发者参考的初稿,复杂问题仍然需要人工判断。定期扫描和 OWASP 检查也不能替代完整的安全审计,涉及支付、权限、敏感数据的模块仍要自己把关。
常见问题
Opsis 免费吗?
有免费计划可以直接开始,Pro 每月 29 美元,Team 每月 99 美元,功能按套餐区分。
一定要接日志吗?
需要。可以接 PostHog、Sentry 的数据,也可以让它读你自己的日志。
修复方案怎么用?
每个 bug 会给出可复制粘贴的代码,直接贴进 Cursor、Lovable、Bolt、Claude Code 这类编辑器里改。
修完怎么确认问题解决了?
Opsis 会在修复后自动重新验证,bug 不再复现才会被标记为完成。
为什么说它免费
官网写明的免费方式: 免费计划免费
免费额度、试用天数与功能范围由官网决定,随时可能调整,请以官网为准。
产品截图
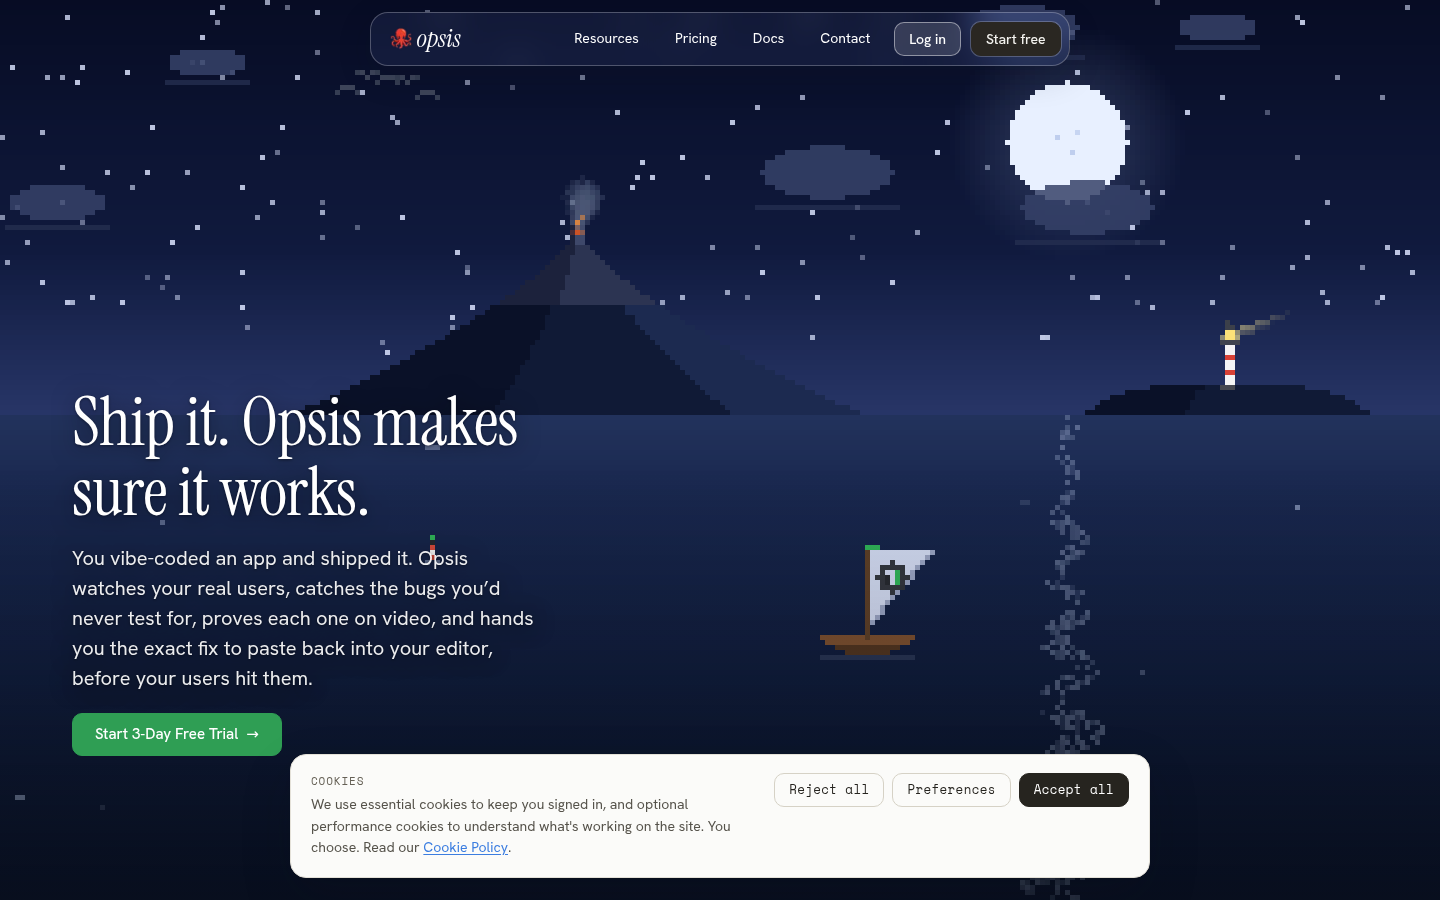
截图归档自收录页面,仅供预览参考。