产品亮点
身份感知检测与响应,按组织需求定制策略
人类与非人类身份分组,统一管控数据访问
持续监控并分类标注动态与静态数据
运行中自动纠正违规,触发自定义工作流程
你能用它做什么
- 医疗保健机构保护患者信息,满足HIPAA合规
- 金融服务公司管理员工与AI对客户数据的访问
- 企业监控SaaS应用中的敏感数据,防止泄露
怎么用
- 1 访问polymerhq.io,点击Request a demo申请演示
- 2 通过演示了解功能,确认是否匹配企业需求
- 3 联系团队完成注册与部署,创建上下文驱动的安全策略
- 4 将人类与非人类身份分组,设置数据交互权限
- 5 定期查看风险报告,用自动策略执行纠正违规
适合谁使用
医疗保健行业的合规与安全团队金融、保险等强监管行业的数据负责人需要统一管理多个SaaS与AI工作流的企业
优点
- 同时覆盖AI工作流和SaaS两个风险面
- 策略可按组织自身需求定制,不靠通用模板
- 违规可在运行时自动纠正,减少人工响应时间
- 审计日志对齐多个主流监管框架
局限
- 页面未公开价格,采购前需联系销售确认成本
- 面向企业级部署,小型团队的接入与维护成本偏高
- 依赖上游SaaS与AI系统开放的接口范围,接入不全可能看不全风险
- 安全策略需要持续调优,否则可能出现误报或漏报
Polymer DLP 是什么
Polymer DLP是一款数据安全态势管理平台,面向SaaS应用和AI工作流程中的敏感数据,页面显示提供免费试用。它要解决的问题很直接:让企业知道敏感数据现在在哪里、被谁(人或者AI)碰到、有没有风险,并在风险出现时当场处理。平台覆盖企业实际在用的SaaS业务应用和AI生态,适合医疗保健、金融服务、保险等对合规要求较高的行业。
你能用它做什么
- 实时识别并分类标注动态和静态数据,按自定义策略给出风险洞察
- 分别管理员工与AI身份的访问,控制它们与数据的交互方式
- 在运行时自动纠正违规,比如编辑敏感数据、撤销文件访问、触发工作流程
- 生成与HIPAA、SOC 2、CCPA、GDPR对应的审计日志,证明合规状态
适合谁使用
- 医疗保健机构:保护患者健康信息并满足HIPAA
- 金融、保险与强监管行业:管控员工与AI对客户数据的访问
- 企业级安全与合规团队:统一监控多个SaaS应用和AI工作流
需要留意什么
产品定位是企业级,落地时要先把策略、身份分组和合规要求梳理清楚,初期配置有学习成本。页面未公开价格,采购前要联系销售确认。它的识别效果依赖上游SaaS与AI系统开放的接口范围,接入不全可能看不全风险。免费试用的额度与时长会随官方政策调整,使用前建议再确认一次。
常见问题
适合哪些行业?
资料列举医疗保健、金融服务与保险,也适用于需要统一管理多个SaaS应用和AI工作流的企业。
怎么管理AI的访问?
把人类和非人类身份分组,统一设定与数据的交互方式,只让授权的人和AI接触敏感数据。
有免费试用吗?
页面标注为免费试用,有试用入口,正式方案需联系团队确认。
为什么说它免费
官网写明的免费方式: 免费试用免费
免费额度、试用天数与功能范围由官网决定,随时可能调整,请以官网为准。
产品截图
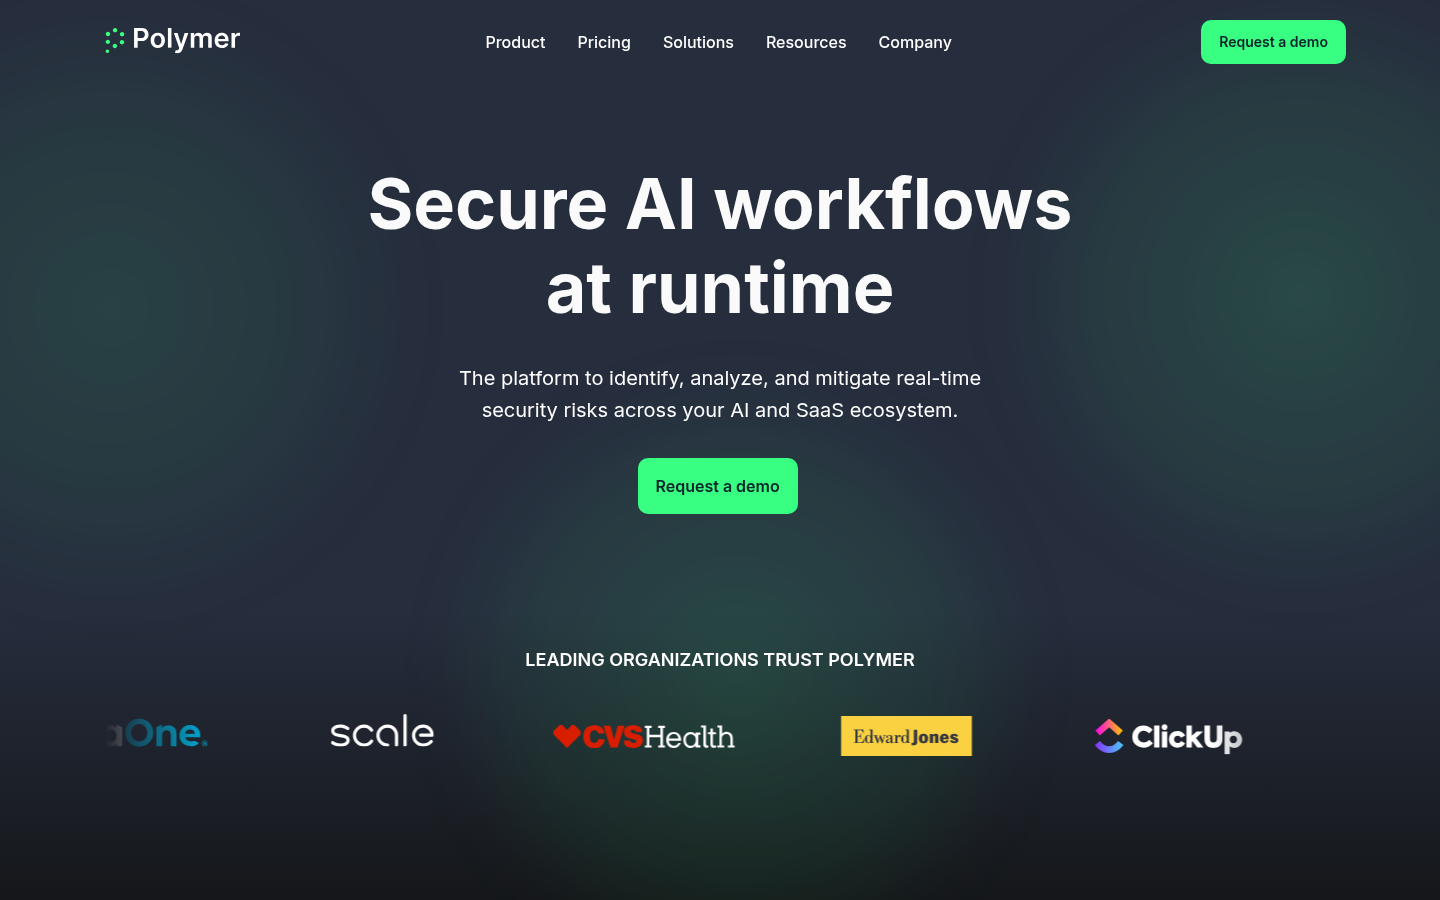
截图归档自收录页面,仅供预览参考。