产品亮点
实时生成 CycloneDX 和 SPDX 格式 SBOM
漏洞感知扫描,优先处理可利用漏洞
许可证合规管理,识别 GPL、LGPL 等
前 5 个仓库免费,后续按仓库收费
代码和路线图公开,可参与贡献
你能用它做什么
- 初创公司实时监控代码依赖安全状况
- 企业管理许可证合规,避免审核问题
- 开发者参与开放项目并保障供应链安全
怎么用
- 1 连接 GitHub 或 GitLab 仓库,设置简单
- 2 系统自动跟踪直接和间接依赖,生成实时 SBOM
- 3 结合漏洞上下文进行风险扫描
- 4 在一个仪表板中查看许可证和供应商信息
- 5 将 SBOM 导出为 CycloneDX、SPDX 和 JSON 格式审计证据
适合谁使用
需要实时掌握依赖安全的开发者有 ISO 27001、SOC 2 等合规要求的企业安全团队想控制成本的初创公司希望参与开源共建的团队成员
优点
- 实时 SBOM,支持两种标准格式
- 漏洞感知扫描比单纯 CVE 列表更精准
- 开放透明,分类逻辑和政策可审查
- 前 5 个仓库免费,试错成本低
局限
- 超过免费额度后按仓库数量收费
- 依赖 CI 与仓库平台连接,环境需适配
- 扫描结果需结合自身情况判断,不能替代人工审计
Trace 是什么
Trace 是 Zerberus Technologies 推出的软件供应链安全产品。核心功能包括实时生成软件物料清单(SBOM)、漏洞感知的风险扫描、许可证合规管理和供应商可见性。前 5 个仓库免费,后续按仓库数量收费,支持连接 GitHub 或 GitLab。代码、路线图和讨论公开在 GitHub 上,用户可参与贡献。
你能用它做什么
- 从 CI 持续跟踪直接和间接依赖,生成实时 SBOM
- 结合漏洞上下文扫描,优先处理真正可利用的漏洞
- 在一个仪表板中跟踪 API、SDK、SLA 到期和违规历史
- 识别 GPL、LGPL 等共享许可证,避免审核意外
- 导出 CycloneDX、SPDX 和 JSON 格式的审计证据
适合谁使用
- 需要实时掌握依赖安全的开发者
- 有 ISO 27001、SOC 2 等合规要求的企业安全团队
- 想控制成本的初创公司
- 希望参与开源共建的团队成员
需要留意什么
超过 5 个仓库后需要付费,具体价格以官网为准。功能依赖 CI 环境和 GitHub、GitLab 连接,配置需要一定适配工作。扫描结果基于内置逻辑,重要决策仍建议结合人工审计。平台和集成能力可能随版本更新变化,使用前建议查看最新文档。
常见问题
Trace 免费吗?
资料显示前 5 个仓库免费,后续按仓库数量进行可预测的收费。
支持哪些代码平台?
资料显示支持连接 GitHub 或 GitLab 仓库。
输出什么格式?
支持 CycloneDX、SPDX 和 JSON 格式,便于对应审计清单。
为什么说它免费
官网写明的免费方式: 免费
免费额度、试用天数与功能范围由官网决定,随时可能调整,请以官网为准。
产品截图
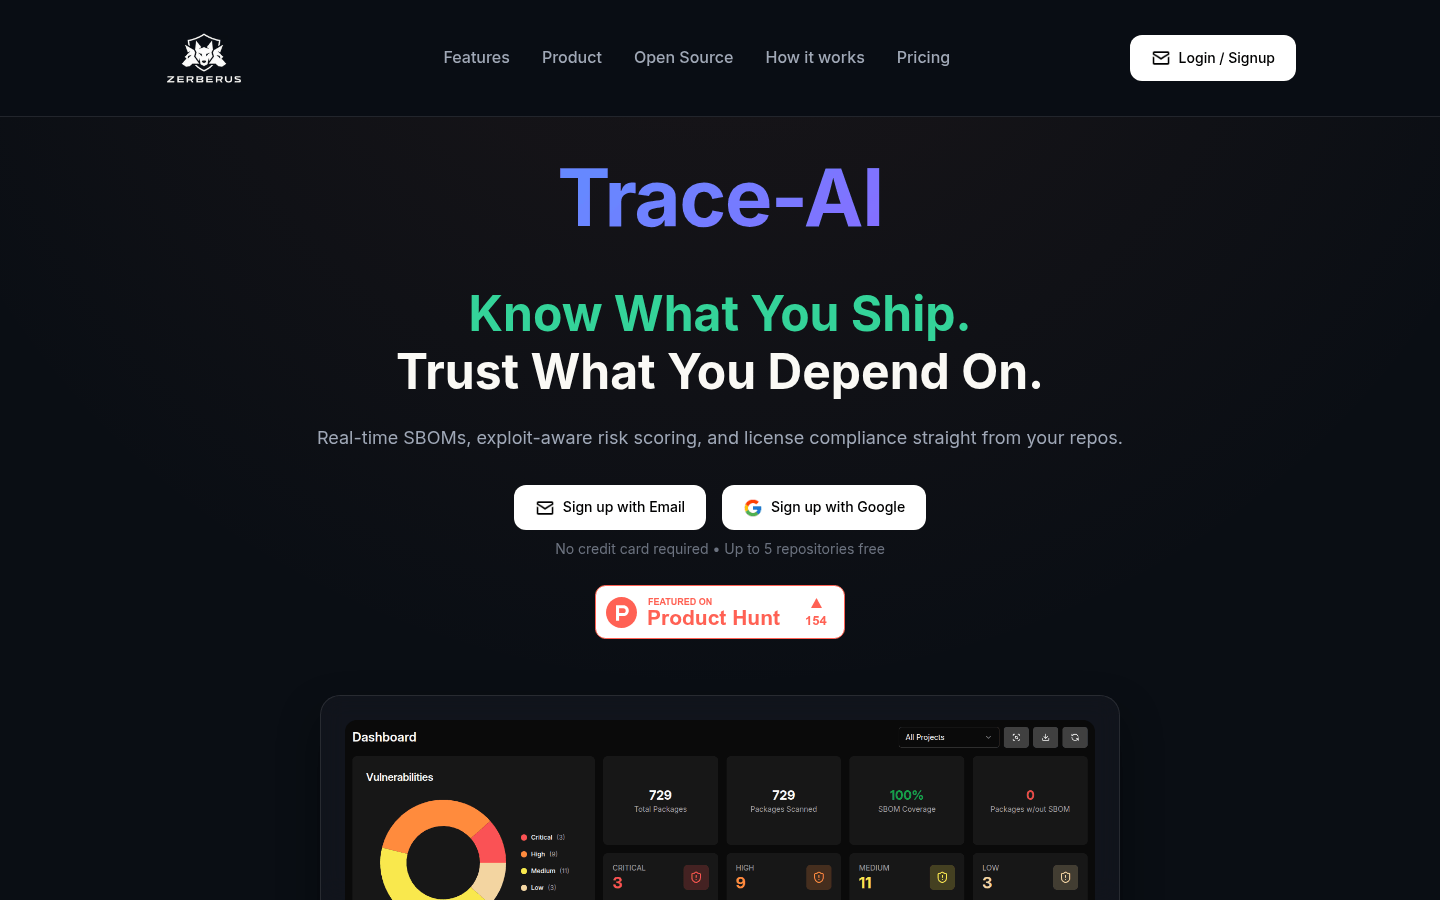
截图归档自收录页面,仅供预览参考。