产品亮点
你能用它做什么
- 开发者寻找 Rust HTTP 客户端库时,搜索候选库并做健康分析与比较,最终选择质量最高的库
- 企业评估某个开源项目是否引入自有产品前,先做深度扫描,检查已知漏洞与潜在风险
- 开源项目维护者定期查看自己仓库的分数与指标,据此改进文档、维护与社区参与度
怎么用
- 1 输入关键词(如 rust http client)搜索候选仓库,或直接粘贴所有者与仓库名、GitHub 链接
- 2 阅读健康报告,查看整体分数与五个维度分解,需要时再运行深度扫描和假星审计
- 3 做出决策并分享:每个报告都有可分享链接,可并排比较候选仓库,也可把分数徽章加进 README
适合谁使用
优点
- 完全免费,搜索、分析、对比、深度扫描与徽章都无需账户
- 评分维度清晰,五个维度加字母等级一目了然
- 假星审计能识别购买星星行为,判断热度真实性
- 同时提供网页端与命令行工具,可接入 AI 编码代理
局限
- 评估结果基于公开的 GitHub 数据,仓库近期动态变化可能来不及反映
- 结论仅供参考,不能替代人工代码审计与安全测试
- 健康分数与扫描规则由平台定义,不同项目的适用性存在差异
TrustOSS 是什么
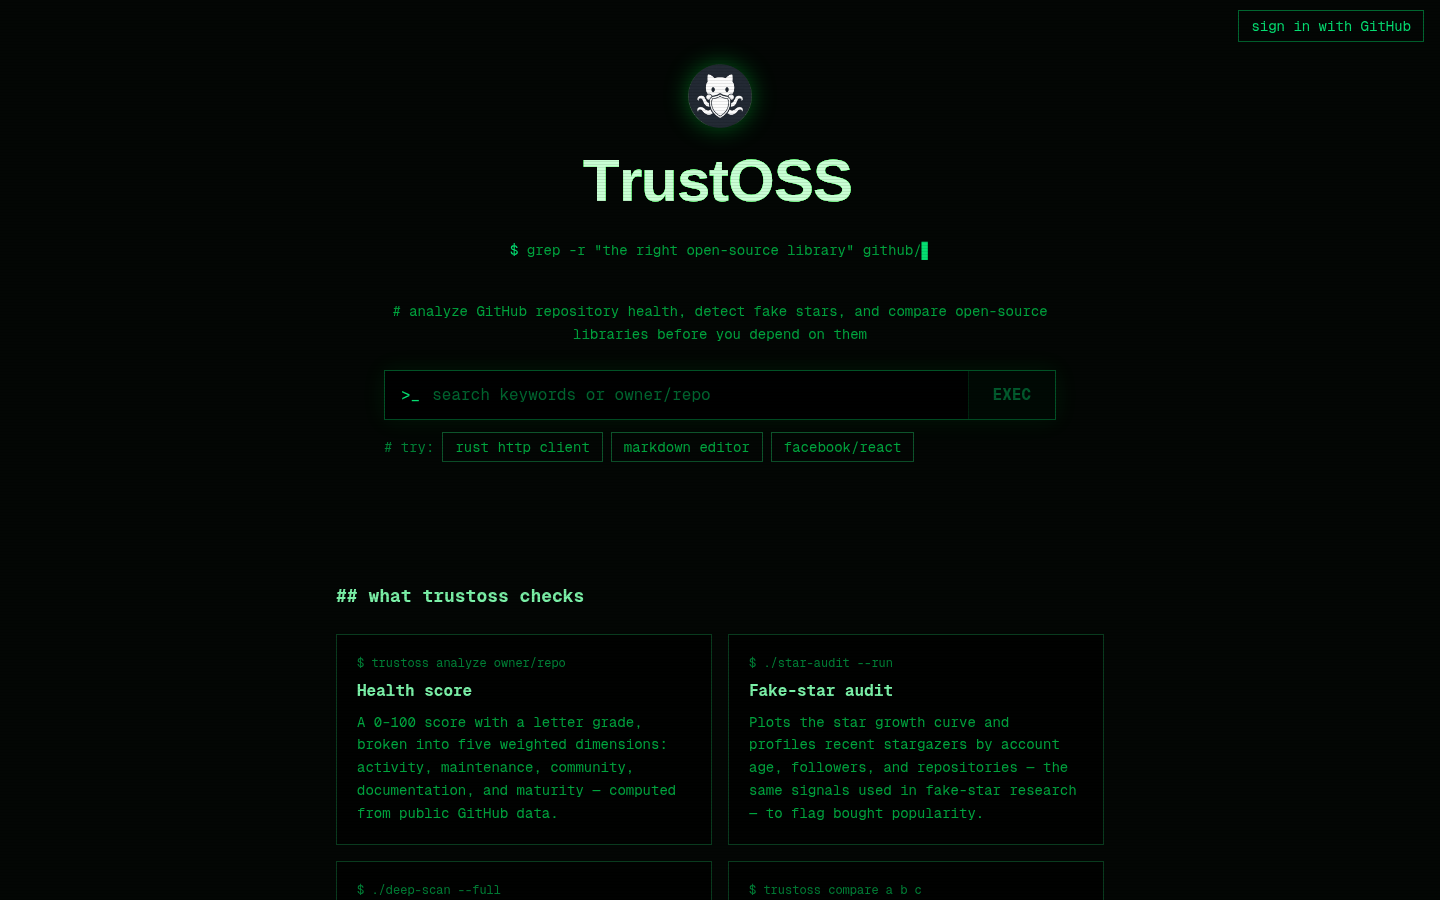
TrustOSS 是一款免费的网络工具,用来评估开源 GitHub 仓库的质量和健康度。它从公开的 GitHub 数据出发,通过活动度、维护情况、社区参与度、文档完善度和成熟度五个加权维度,计算出 0 到 100 的分数和字母等级。除了分数,它还提供假星审计、漏洞扫描、总线因子、CI 通过率、PR 合并率等指标。搜索、分析、比较、深度扫描和获取徽章都无需账户,只有维护者仪表盘需要用 GitHub 账户登录。
你能用它做什么
- 搜索候选仓库或粘贴 GitHub 链接,查看健康分数与五维度分解
- 运行假星审计,判断星星增长是否来自真实用户
- 运行深度扫描,从 OSV 数据库检测已知漏洞,查询实际依赖并评估总线因子
- 对 2 到 4 个候选库并排对比,生成雷达图与得分表,或把分数徽章嵌入 README
适合谁使用
- 开发者:选型开源库时快速评估质量与安全性
- 企业:在引入开源项目前确认供应链风险
- 开源项目维护者:通过仪表盘掌握仓库健康状况并持续改进
需要留意什么
评估结果依赖公开的 GitHub 数据,仓库的近期变化可能无法及时反映。分数与扫描结论由平台按自己的规则给出,只能作为参考,不能替代人工代码审计和安全测试。不同项目的规模与用途差异很大,同一套权重的适用性也有限。维护者仪表盘需要 GitHub 登录,授权范围请按页面提示确认。
常见问题
TrustOSS 收费吗?
搜索、分析、比较、深度扫描和获取徽章等操作免费,且无需账户;只有维护者仪表盘需要用 GitHub 账户登录。
健康分数是怎么来的?
平台从公开的 GitHub 数据出发,按活动度、维护情况、社区参与度、文档完善度和成熟度五个加权维度计算 0 到 100 的分数,并给出字母等级。
假星审计能做什么?
它绘制仓库的星星增长曲线,并分析最近星标用户的账户年龄、关注者数量和仓库数量,用于识别可能的购买星星行为。
可以对比多个仓库吗?
可以,选择 2 到 4 个候选库即可并排比较,生成雷达图和得分表,并突出表现最强的库。
为什么说它免费
官网写明的免费方式: 免费
免费额度、试用天数与功能范围由官网决定,随时可能调整,请以官网为准。
产品截图
截图归档自收录页面,仅供预览参考。